Ciberataque a Renfe y Adif expone 500 GB de datos de clientes
Redactado con inteligencia artificial.
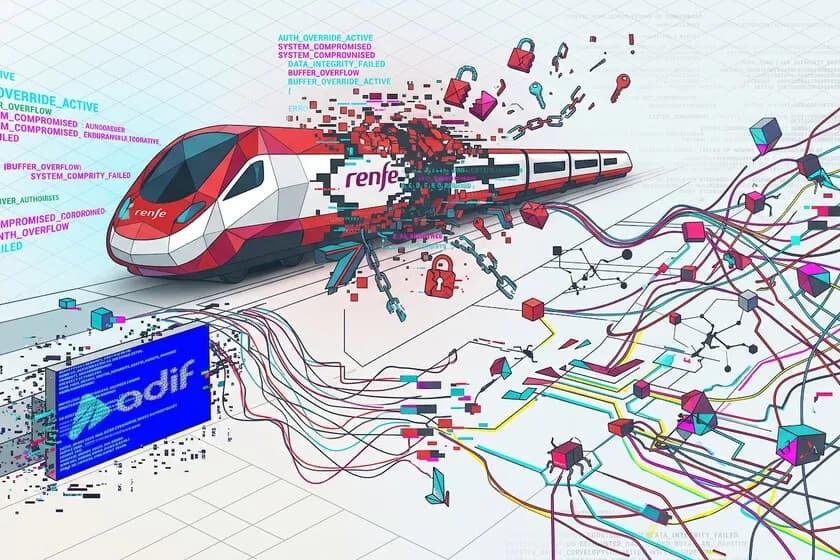
Renfe y Adif han sido víctimas de un ciberataque que ha comprometido 500 GB de información privada, aunque no se ha visto afectado el servicio ferroviario. Este incidente destaca el uso de inteligencia artificial en ataques cibernéticos, algo que estaba siendo anticipado por la industria tecnológica.
Detalles del ataque
Recientemente, Renfe y Adif confirmaron un ciberataque que resultó en la filtración de 500 GB de datos de clientes. Este ataque llevó a ambas organizaciones a activar sus protocolos de emergencia y a informar a las autoridades correspondientes. A pesar de la gravedad del incidente, el servicio de trenes no se ha visto interrumpido.
Modo de operación
El ataque comenzó con un enfoque en la web de Adif, donde se sospecha que la inteligencia artificial buscó vulnerabilidades hasta encontrar una brecha de acceso. Desde ahí, los ciberdelincuentes, cuya identidad sigue sin conocerse, accedieron a la infraestructura de Renfe. Aunque el hackeo se prolongó durante varios días, el jueves fue el día de mayor actividad en el robo de datos.
Información robada
Según Renfe, la información comprometida es limitada y no incluye datos sensibles como medios de pago o números de identificación. Sin embargo, la mayoría de los datos robados provienen de la base de datos de viajeros, lo que podría ser atractivo para grupos criminales. Adif ha asegurado que sus sitios web están nuevamente operativos y la circulación de trenes continúa con normalidad.
Implicaciones de la inteligencia artificial
Este ciberataque resalta un nuevo nivel de sofisticación, ya que se cree que se utilizó inteligencia artificial para llevarlo a cabo. Aunque no se ha confirmado qué tipo de IA se empleó, el incidente recuerda advertencias recientes de expertos sobre una ola de ciberataques impulsados por inteligencia artificial contra infraestructuras críticas. Este no es el primer ataque que sufre Adif; en 2020, un ataque de ransomware del grupo REvil resultó en la sustracción de 800 GB de información corporativa.