Detectan un instalador falso de Zoom para Mac que elude Gatekeeper
Redactado con inteligencia artificial.
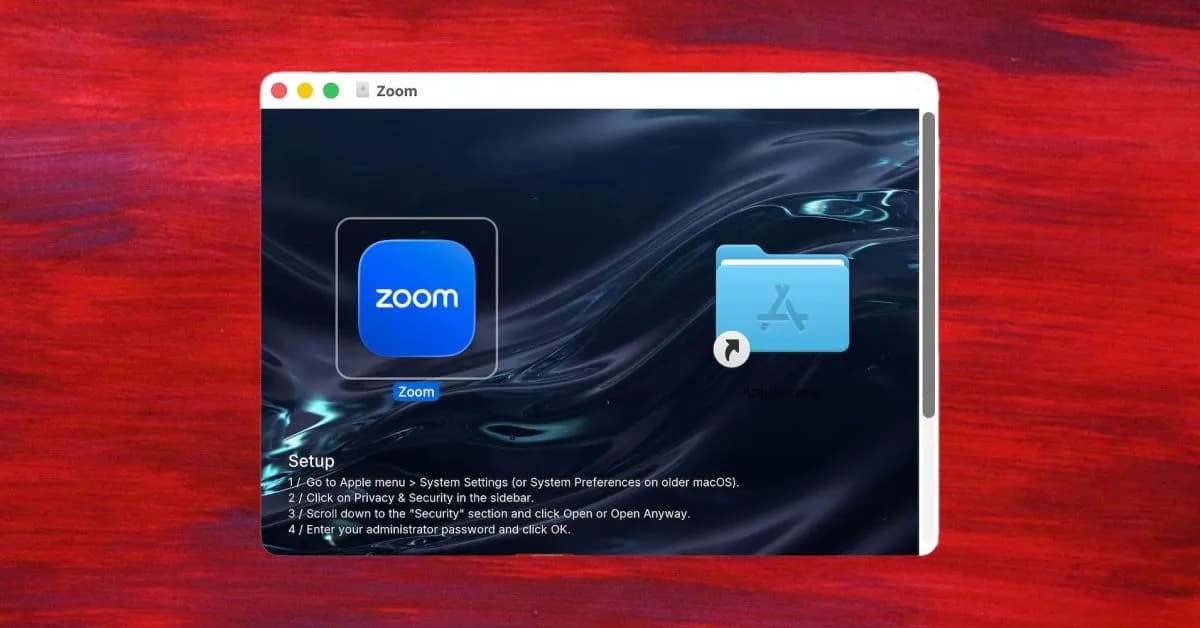
La empresa de ciberseguridad Jamf ha identificado un instalador falso de Zoom para Mac que elude la protección de Gatekeeper de Apple. Este malware no solo instala Zoom, sino que también incluye un infostealer que roba datos y los envía al servidor del atacante.
Descripción del malware
Jamf ha descubierto un instalador falso para la aplicación de videoconferencia Zoom en Mac que utiliza un método ingenioso para eludir la protección contra malware de Gatekeeper. Aunque el instalador falso efectivamente descarga Zoom, también instala un infostealer que roba información de los usuarios.
Cómo elude Gatekeeper
Normalmente, macOS impide la instalación de aplicaciones que no han sido notarizadas por Apple. Sin embargo, los atacantes han creado un instalador que incluye un fondo con instrucciones que parecen normales para los usuarios. Se presenta como una imagen de disco que se monta con el nombre "Zoom" y simula la apariencia de un instalador convencional de Mac.
El fondo proporciona un listado de pasos que los usuarios deben seguir para eludir Gatekeeper, que incluye acceder a la configuración del sistema y permitir la apertura de la aplicación no notarizada.
Riesgos y recomendaciones
Una vez instalado, el malware puede registrar datos introducidos por el usuario y enviarlos a los atacantes, con una frecuencia de hasta cada ocho segundos. Para protegerse, se recomienda a los usuarios que solo instalen aplicaciones desde la Mac App Store o desde sitios web de desarrolladores de confianza.