Infección de Microsoft Agent Framework expone credenciales en PyPI
Redactado con inteligencia artificial.
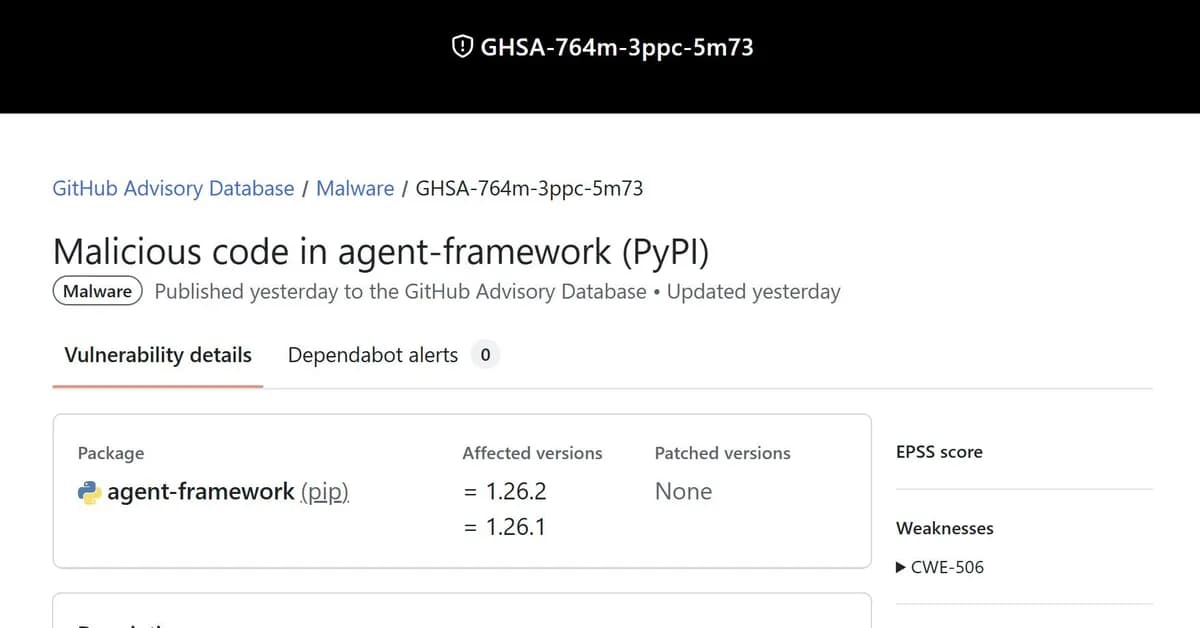
Una versión maliciosa del paquete Python 'Microsoft Agent Framework' fue publicada temporalmente en PyPI, robando credenciales de servicios como Azure y GitHub. Aunque estas versiones han sido eliminadas, se recomienda a los usuarios afectados que reemplacen sus credenciales y reconstruyan sus entornos.
Infección en PyPI
El paquete de Python 'Microsoft Agent Framework', parte del kit de herramientas de código abierto para desarrollar agentes de inteligencia artificial de Microsoft, fue comprometido con versiones maliciosas que roban credenciales. Las versiones afectadas, '1.26.1' y '1.26.2', se publicaron en el repositorio oficial de Python, PyPI, y fueron reportadas por empresas de seguridad como Socket y StepSecurity.
Funcionamiento de las versiones maliciosas
Estas versiones maliciosas se ejecutaban automáticamente cada vez que se iniciaba Python, utilizando un archivo '.pth' para cargar el código sin que el desarrollador lo notara. La información robada incluía credenciales para acceder a servicios como Azure, AWS y GitHub, que se enviaban a un servicio web controlado por los atacantes.
Recomendaciones para los usuarios
Se aconseja a los usuarios que hayan instalado las versiones '1.26.1' o '1.26.2' que:
- Reemplacen todas las credenciales expuestas.
- Desconecten sus entornos de la red hasta que se asegure la seguridad.
- No ejecuten Python o pip en esos entornos hasta que se haya reconstruido un entorno limpio, fijándose en la versión '1.26.0'.
Situación actual
Ambas versiones fueron retiradas de PyPI, pero se desconoce cómo los atacantes obtuvieron acceso para publicar en el proyecto oficial de Microsoft. Se insta a todos los usuarios afectados a que tomen medidas inmediatas para proteger sus datos.