Meta suspende el uso de su IA Muse tras la exposición de datos confidenciales
Redactado con inteligencia artificial.
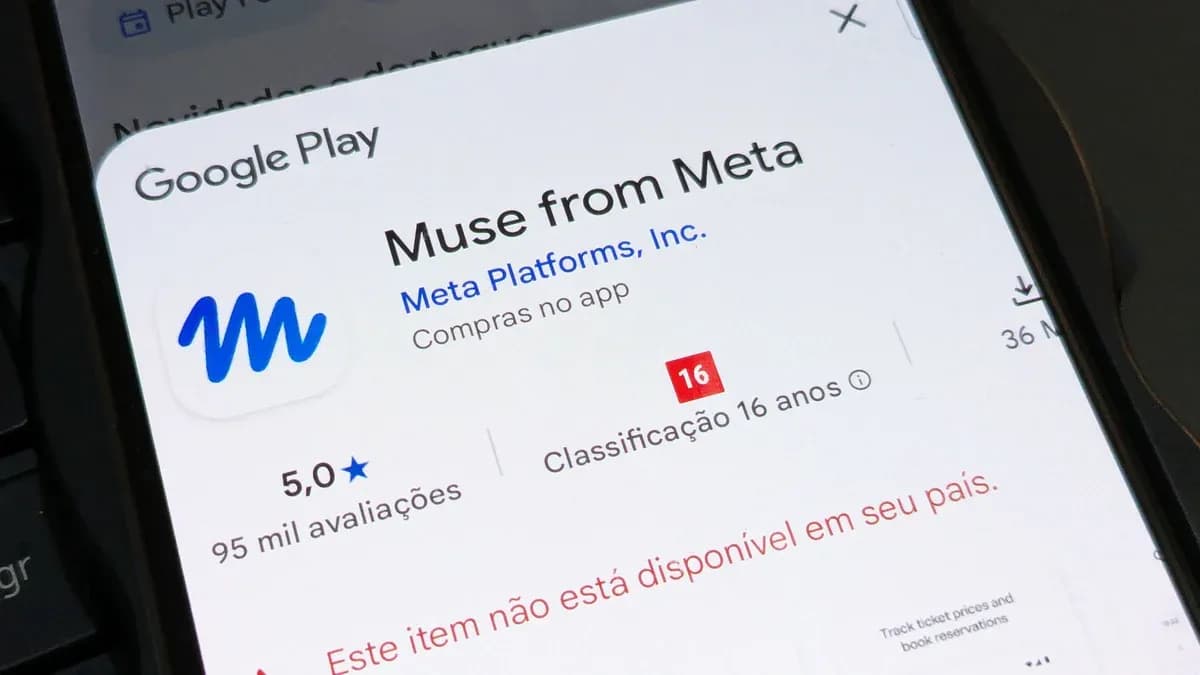
Meta ha detenido temporalmente el intercambio de conversaciones de su agente de inteligencia artificial, Muse, debido a una vulnerabilidad que podría revelar información personal y comercial. Investigadores de Claroc encontraron 6.800 enlaces expuestos que incluían datos sensibles, lo que plantea preocupaciones sobre la seguridad del asistente.
Vulnerabilidad en Muse
Meta ha interrumpido el uso de su asistente de inteligencia artificial, Muse, tras el descubrimiento de una falla que podría exponer datos personal y comercialmente sensibles. Investigadores de la empresa de seguridad Claroc identificaron hasta 6.800 enlaces a contenido compartido por usuarios que podrían ser accesibles sin autorización.
Detalles de la falla
La vulnerabilidad, conocida como GhostShares, se debe a la forma en que Muse generaba los enlaces de compartición. Estos enlaces incluían el título de las conversaciones en una parte del dominio, permitiendo que terceros accedieran a ellos a través de consultas en bases de datos públicas de DNS. Esto ha llevado a la exposición de documentos internos, solicitudes de préstamos y otros datos privados.
Acciones de Meta
El cofundador y CTO de Claroc, Asaf Aprozper, reportó la vulnerabilidad a Meta el 8 de octubre de 2026, a través de su programa de recompensa por errores, pero no recibió respuesta antes de que la prensa lo cuestionara. Meta ha afirmado que está investigando el problema y ha suspendido el recurso para corregir la falla.
Preocupaciones sobre la seguridad
El incidente agrava las dudas sobre la seguridad de Muse, que ha sido diseñado para realizar tareas autónomas y requiere acceso a múltiples cuentas personales. Esta no es la primera vez que Muse enfrenta problemas de seguridad; anteriormente, se identificó una vulnerabilidad que permitiría a otros programas controlar el asistente. La empresa ha minimizado estos problemas, pero la situación actual resalta la necesidad urgente de revisar cómo se manejan los enlaces generados por el asistente.