Google desmantela botnet de 1,3 millones de dispositivos Android
Redactado con inteligencia artificial.
Google ha desmantelado un botnet compuesto por 1,3 millones de dispositivos Android, que fueron manipulados por el fabricante Videostrong Technology Co. de China. La empresa ha prohibido a Videostrong construir o vender dispositivos Android certificados tras descubrir que estos dispositivos estaban siendo utilizados para actividades maliciosas sin el conocimiento de sus propietarios.
Botnet de Videostrong
Google ha informado que uno de sus socios fabricantes de Android, Videostrong Technology Co., con sede en Shenzhen, China, creó un acceso no autorizado en 1,3 millones de dispositivos, transformándolos en un botnet. Tras la revelación, Google ha cortado lazos con esta empresa, que ya no podrá fabricar ni vender dispositivos Android certificados ni suministrar software para ellos.
Actividades maliciosas
Los dispositivos infectados se utilizaron sin el conocimiento de sus propietarios para realizar actividades como fraude publicitario, exfiltración de datos y redireccionamiento de tráfico de red no autorizado. Se ha afirmado que el backdoor y el botnet fueron desarrollados y operados intencionadamente con fines económicos. Google ha señalado que Videostrong monetizaba el acceso a estos dispositivos vendiendo acceso a afiliados criminales y cargando módulos de malware adicionales en los dispositivos infectados.
Diversidad de dispositivos afectados
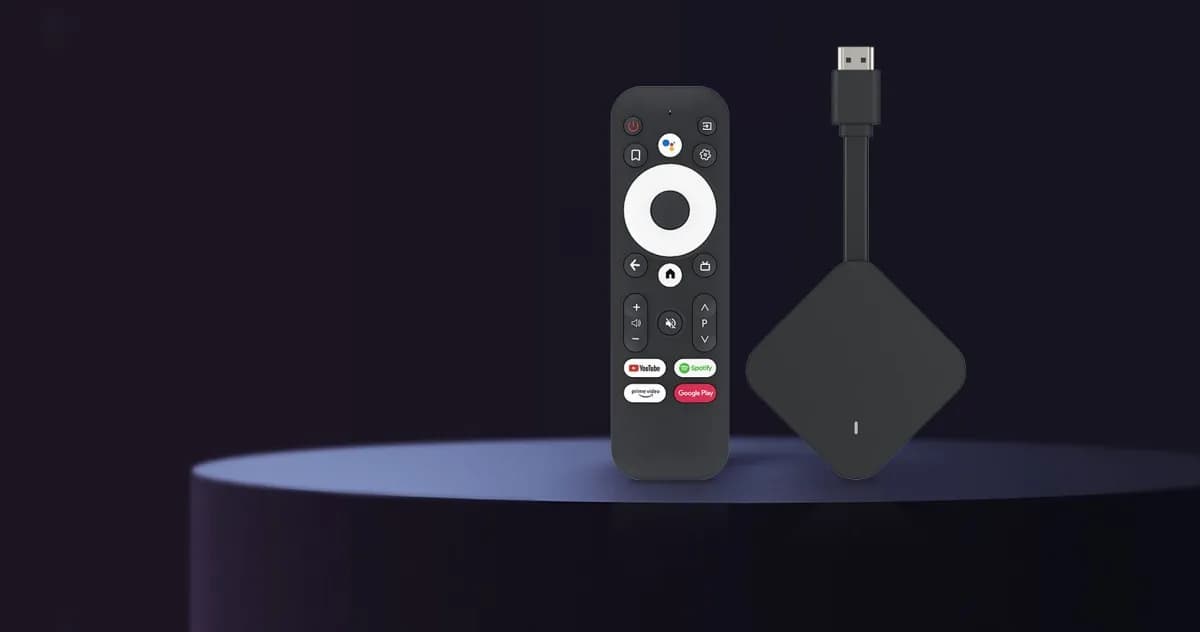
El malware no afectó a un único modelo, sino que se encontró en múltiples modelos y marcas de dispositivos a lo largo de varios años. La mayoría de los dispositivos comprometidos eran cajas de Android TV, aunque también se vieron afectados otros dispositivos IoT basados en Android, incluyendo dispositivos de telemedicina, máquinas de karaoke y dispositivos de señalización digital.
Técnicas de ocultación
Videostrong utilizó técnicas de ofuscación para instalar el malware en los dispositivos de los usuarios tras el primer arranque del hardware. Google ha tomado medidas para interrumpir los dominios de comando y control que operan estos módulos afiliados, lo que podría afectar a al menos 10 millones de dispositivos adicionales comprometidos.